Het klinkt op het eerste gezicht misschien als een grap, maar het toch is een serieus advies. Onderzoekers van Unit 42, de dreigingsonderzoekers van Palo Alto Networks, raden interviewers aan kandidaten te vragen hun hoofd opzij te draaien of een hand langs hun gezicht te bewegen. Realtime deepfake-software heeft daar nog moeite mee: zodra er iets voor het gezicht langs gaat, hapert het nepbeeld. Een recruiter die vraagt om 3 vingers voor je gezicht te houden, test dus vooral of je wel bestaat.
De fraudeur zit al in de funnel
Dat dit soort trucs nodig zijn, zegt veel over waar (online) recruitment momenteel staat. Onderzoeksbureau Gartner voorspelt dat in 2028 wereldwijd 1 op de 4 kandidaatprofielen nep is. In een Gartner-enquête onder 3.000 sollicitanten gaf 6% al toe weleens aan interviewfraude te hebben meegedaan, door zich voor iemand anders uit te geven of iemand anders het gesprek te laten voeren. Volgens Jamie Kohn (Gartner) draait het daarbij niet alleen om een verkeerde aanname: kandidaatfraude brengt volgens haar ook cyberrisico’s mee die veel ernstiger kunnen zijn.
‘Werving wordt niet gezien als beveiligingskwestie, en precies daar zit het lek.’
Het meest besproken en bekendste voorbeeld zijn inmiddels Noord-Koreaanse IT’ers die met valse identiteiten op remote functies solliciteren. Volgens de Google Threat Intelligence Group verleggen zij hun werkterrein steeds meer naar Europa, onder meer met zogeheten laptop farms in het Verenigd Koninkrijk. Jamie Collier van Google zei eerder dit jaar tegen de Financial Times dat werving nog zelden als beveiligingsvraagstuk wordt gezien, en dat juist dat de zwakke plek is die deze fraudeurs uitbuiten.
Werelden die botsen
Het gevolg is een cultuurclash binnen organisaties, aldus de Financial Times. De naar buiten en mensgerichte wereld van HR en recruitment moet ineens samenwerken met het wantrouwen van security. Soms komt die botsing vrij letterlijk naar buiten. HR-platform Deel kocht in augustus bijvoorbeeld het Israëlische Clarity, gespecialiseerd in identiteitsverificatie en deepfake-detectie, voor naar schatting 40 tot 50 miljoen dollar. Doel: identiteitscontrole die doorloopt van sourcing tot onboarding en de toegang tot systemen daarna.
Recruiters wijzen erop dat elke extra controle frictie oplevert voor de kandidaat.
Neev Wilf, nu productverantwoordelijke bij Deel Security, vertelt de krant dat het lastig is om HR en security in dezelfde ruimte te krijgen, omdat ze andere belangen hebben. Security wil elke denkbare bescherming. Recruiters wijzen erop dat elke extra controle frictie oplevert voor de kandidaat. Daarmee is het dilemma in een notendop gevangen: wat voor de één een noodzakelijke drempel is, ziet de ander als een reden voor goede kandidaten om af te haken.
Niemand voelt zich eigenaar
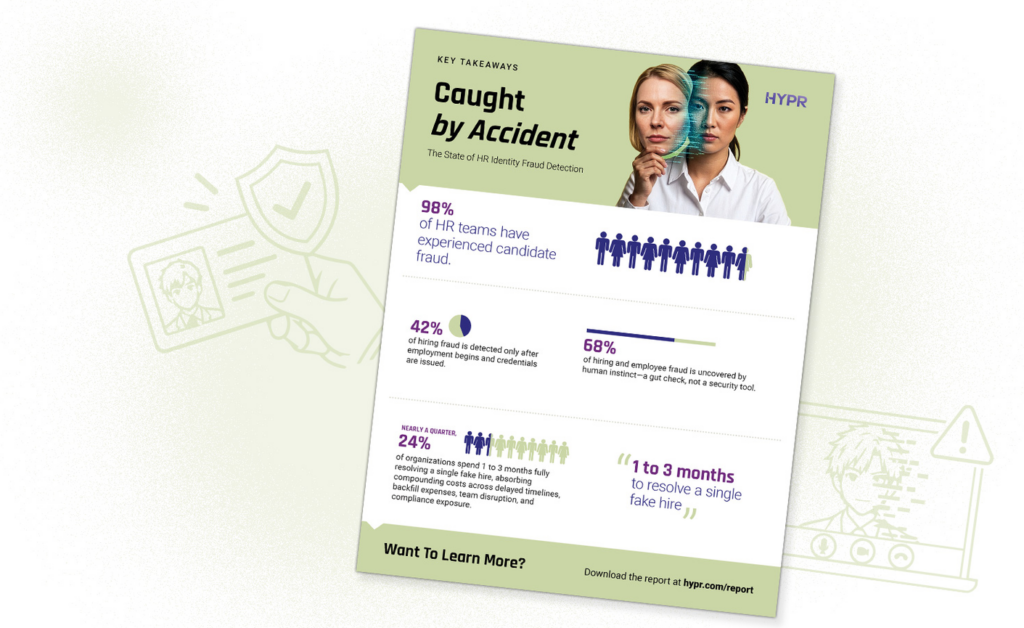
Dat het gesprek tussen die werelden nog nauwelijks gevoerd wordt, blijkt ook uit recent onderzoek van identiteitsbeveiliger HYPR onder 500 Amerikaanse HR-leiders. Maar liefst 98% zegt hier al met kandidaatfraude te maken te hebben gehad, terwijl 96% ervan overtuigd is dat de eigen organisatie fraude zou opmerken. Tegelijk wordt 68% van de gevallen ontdekt door het onderbuikgevoel van een manager of collega, niet door een systeem.
42% van de organisaties ontdekt fraude pas ná de eerste werkdag.
Het onderzoek legt ook een gat in de verantwoordelijkheid bloot. Vóór de eerste werkdag ziet 53% van de HR-leiders identiteitsrisico als hun taak, tegenover 17% van de IT- en securityteams. Zodra iemand inloggegevens krijgt, schuift de verantwoordelijkheid direct naar security en zakt het aandeel van HR-managers die zich nog verantwoordelijk voelt naar 15%. Ondertussen ontdekt 42% van de organisaties fraude pas ná de eerste werkdag.
Hoeveel frictie pikt de echte kandidaat?
De oplossingen die nu op de markt komen, leggen de bal deels bij de kandidaat. Greenhouse laat bijvoorbeeld werkgevers via partner CLEAR om identiteitsverificatie vragen, met een selfie en een identiteitsbewijs. Topman Daniel Chait vertelt de Financial Times dat sommige werkgevers dat helemaal aan het begin van het proces doen en anderen pas verderop. Greenhouse benadrukt dat een mislukte verificatie niet automatisch tot afwijzing leidt.
Greenhouse benadrukt dat een mislukte verificatie niet automatisch tot afwijzing leidt.
Voor de candidate experience komt deze extra bewijslast evenwel op een slecht moment. Volgens Gartner verdubbelde het aandeel sollicitanten dat een door A.I. geleid gesprek had van 9% naar 18% in ongeveer een jaar tijd. Slechts 30% voelde zich daar prettig bij en maar 17% verkoos het boven een menselijke interviewer. En 62% van de kandidaten zegt in (een ander) Gartner-onderzoek juist eerder te solliciteren als er een fysiek gesprek bij hoort. Wie echt is, heeft blijkbaar weinig bezwaar tegen bewijs.
‘Dubieus en risicovol’
In Europa stuit de security-reflex bovendien op regels. Onder de EU AI Act geldt A.I. in werving en selectie als high risk, en mogen kandidaten niet zomaar worden onderworpen aan onverklaarbare geautomatiseerde besluiten. Wilf en Chait zeggen dat hun systemen daarop zijn ingericht: ze signaleren alleen, de mens beslist. Toch blijft het risico op ‘valse positieven’ bestaan. Als veel werkgevers dezelfde systemen gebruiken, kan een onterecht gemarkeerde kandidaat telkens opnieuw tegen dezelfde muur lopen.
Een extra aandachtspunt is het verbod op emotieherkenning. Sinds februari 2025 is het in de EU verboden om met A.I. emoties af te leiden op de werkplek en in sollicitatieprocedures. De Autoriteit Persoonsgegevens noemde emotieherkenning eerder ‘dubieus en risicovol’. Clarity zegt gezichtsbewegingen, oogbewegingen, lipsynchronisatie en stempatronen te analyseren om signalen van misleiding op te sporen. Maar waar ligt precies de grens tussen het ontmaskeren van een nepbeeld en het beoordelen van een echte kandidaat?
Op zoek naar identiteit
Voor recruiters betekent dit dat het bevestigen van iemands identiteit steeds meer onderdeel van hun vak wordt. Talent acquisition zal met security en juristen moeten afspreken wie waarvoor verantwoordelijk is, op welk moment in het proces en wat er gebeurt als een systeem alarm slaat. Dichter bij huis laat de Radboud Universiteit zien dat het ook laagdrempelig kan. Na nepsollicitaties op meerdere vacatures wees de universiteit erop dat er bij vrijwel elke vacature minimaal 1 live gesprek moet zijn en dat bij indiensttreding altijd een ID-check plaatsvindt.
Het bevestigen van iemands identiteit wordt steeds meer onderdeel van het recruitmentvak.
De columnist van de Financial Times schetst als somberste scenario overigens een dystopische tweedeling. Wie een netwerk heeft, komt weer via-via en in levenden lijve binnen. Wie dat niet heeft, belandt voor een webcam, met 3 vingers voor het gezicht, in de hoop het systeem te kunnen trotseren. Voor recruiters ligt daar dan ook misschien wel de grootste opdracht: veiligheid organiseren zonder dat de eerlijke kandidaat de rekening betaalt.
Meer weten?
Op 4 november organiseert de Recruitercode het eerste congres over recruitment en ethiek. Lees er hier alles over:
Lees ook
Gerelateerd evenement
Arbeidsmarkttrends 2027-2030
Al jaren geven de beste sprekers en specialisten een arbeidsmarktupdate en een doorkijkje naar de arbeidsmarkt van de komende jaren. Elk jaar is dat anders vanwege de enorme dynamiek en interessante ontwikkelingen die er plaatsvinden op gebied van macro-economische arbeidsmarktontwikkelingen, beleid, technologie, werving en employability. Programma Inloop 12:00-13:00 Lianne Bos 13:00-13:15 Mathijs Bouman 13:15-14:00 Carlijn […]
Odido